Role Tracker
권한은 넘치는데
쓰이는 건 일부입니다.
그 실체를 보고 계십니까?
SAP 표준 도구에서 권한을 확인하려면 사용자·역할·프로파일 화면을 하나씩 열어 그 관계를 사람이 이어 붙여야 합니다.
OWLens Role Tracker는 전체 권한을 수집해 세 층으로 보여줍니다. 휴면·미사용·미할당의 규모는 통계로, 권한이 어디까지 미치는지는 관계 다이어그램 한 장으로, 역할 내부는 상세 분석으로 확인합니다.
SAP 권한은 쌓이기만 하고,
줄어들지 않습니다.
새로운 담당자에게는 전임자의 권한이 통째로 복사되고, 프로젝트가 끝나도 임시 권한이 남으며, 부서를 옮겨도 이전 접근이 그대로 따라옵니다. 그렇게 쌓인 권한의 대부분은 실제로 쓰이지 않은 채 남아 있습니다. 하지만 정작 이 사용자가 어떤 권한을 가지고 있는지, 어떤 역할이 실제로 사용되지 않고 있는지 명확하게 파악하고 있는 경우는 드뭅니다.
권한은 복사·임시 부여·부서 이동으로 쌓이기만 하고, 정기 검토가 없으면 줄지 않습니다. 과도한 접근과 미사용 권한이 조용히 누적됩니다.
권한 구조는 Composite Role·Single Role·Profile·Authorization Object·값·T-Code로 얽혀 있어, 한 사용자가 실제로 무엇까지 할 수 있는지 파악하려면 화면을 타고 내려가며 구조를 머릿속에서 재구성해야 합니다.
그 결과 과도한 접근은 감사 지적으로 이어지고, 쌓인 미사용·미할당 권한은 정리되지 못한 채 보안 리스크와 라이선스 비용으로 남습니다.
OWLens는 이렇게 해결합니다.
사용자·Role·Profile·권한 객체·T-Code 전체를 수집합니다. 권한 데이터는 규모가 방대하므로 백그라운드 잡으로 처리되어, 조회를 기다리거나 운영 시스템에 부담을 주지 않습니다. 수집 시점이 기록되므로 시점 간 권한 변화도 비교할 수 있습니다.
휴면 사용자, 패스워드 미변경, T-Code 사용률이 낮은 사용자, 아무에게도 할당되지 않은 역할·프로파일, 프로파일이 생성되지 않은 역할까지 항목별로 집계됩니다. 각 항목은 조회 버튼으로 대상 목록까지 바로 이어집니다.
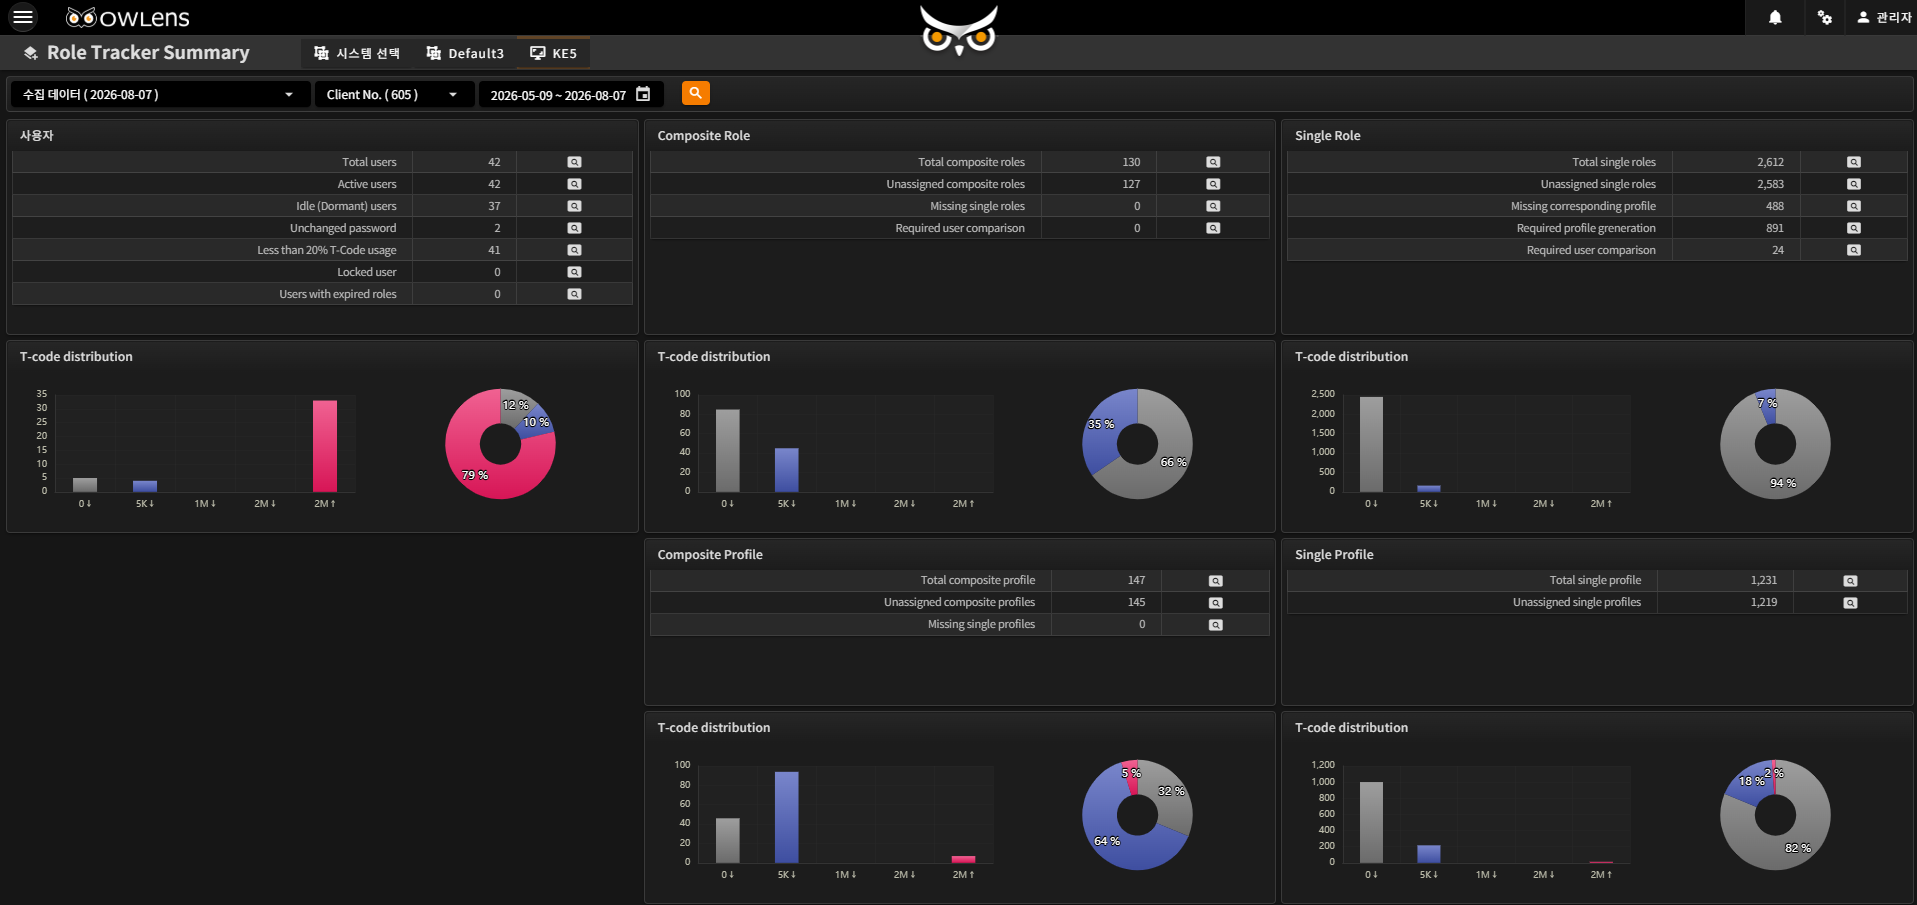
▲ Role Tracker Summary · 권한 현황이 통계와 분포로 집계됩니다.
Summary가 진단하는 항목 보기사용자에서 시작해 역할·프로파일·하위 프로파일·T-Code로 이어지는 상속 구조를 관계 다이어그램으로 표시합니다. 화면을 옮겨 다니며 구조를 재구성할 필요 없이, 권한이 실제로 어디까지 미치는지 한 장으로 확인합니다.
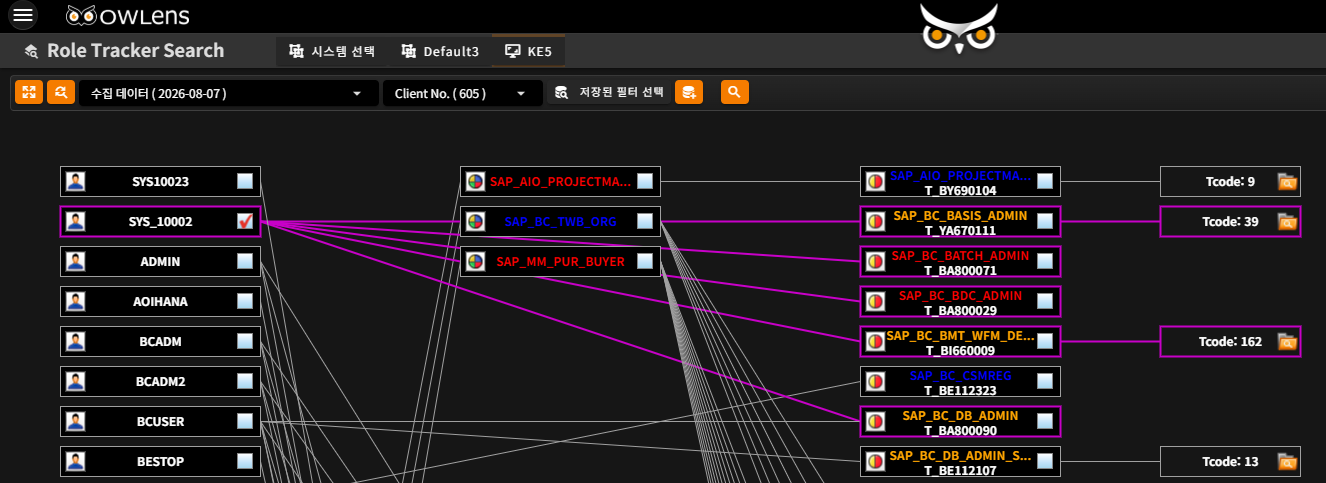
▲ Role Tracker Search · 사용자 → 프로파일 → 하위 프로파일 → T-Code 상속 구조
다이어그램이 드러내는 것 보기특정 역할을 지정하면 그 역할을 보유한 사용자부터 메뉴 구성, 권한 객체, 프로파일이 실제로 허용하는 T-Code까지 항목별 탭으로 확인합니다. 특히 메뉴에 등록된 T-Code와 실제 권한이 부여된 T-Code를 비교해, 보이는 것과 실제가 어긋나는 지점을 드러냅니다.
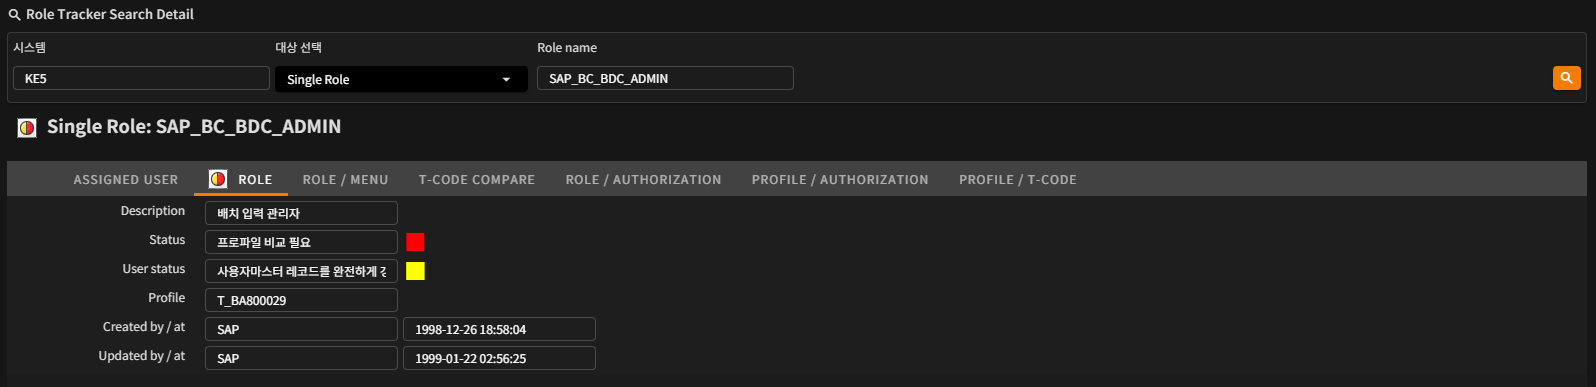
▲ Role Tracker Search Detail · 역할별 상세 분석 탭
일곱 개 탭이 확인하는 것 보기부여된 권한과 실제 쓰이는 권한 사이의 간극
쓰지 않는 권한은 업무에 아무것도 기여하지 않습니다. 그러나 계정이 탈취되면 그 권한은 그대로 공격자의 것이 됩니다.
감사인은 '왜 이 사용자에게 이 권한이 필요한가'를 묻습니다. 쓰지 않는 권한에는 답할 근거가 없습니다.
라이선스 등급은 실제 사용이 아니라 부여된 권한으로 정해집니다. 쓰지 않는 권한이 등급을 밀어 올립니다.
그래서 관건은 권한이 많다는 사실이 아니라, 그 간극이 어디에 얼마나 있는지 아는 것입니다. 알아야 정리의 우선순위가 정해집니다.
담당 업무별 활용 효과
휴면·미사용·과도 권한의 규모를 파악해 보안 리스크를 줄이고, 정리의 근거와 우선순위를 확보할 수 있습니다.
담당 모듈에서 현업이 업무에 필요한 권한을 갖췄는지, 불필요하거나 과도한 접근은 없는지 업무 관점에서 점검할 수 있습니다.
권한 상속 구조를 다이어그램으로 확인하고, 미할당·불일치 역할과 프로파일을 정리할 수 있습니다.
SAP 표준 도구와 OWLens 비교
'이 사용자에게 무슨 권한이 있다'가 아니라, '그 권한이 실제로 어디까지 미치는가'를 봅니다.
복잡하게 얽힌 권한, 어디까지 이어지는지 확인하십시오!
3개월 무료 데모와 설치·교육을 무상으로 제공합니다. 지금 바로 경험해 보세요.
권한 현황을 항목별 통계로 진단합니다.
수집 시점 · 클라이언트 · 기간을 지정해 조회
각 항목의 조회 버튼으로 해당 대상 목록을 바로 확인할 수 있습니다. 숫자를 보는 데서 끝나지 않고, 무엇이 그에 해당하는지까지 이어집니다.
사용자·역할·프로파일이 각각 몇 개의 T-Code에 접근할 수 있는지, 그 규모를 구간별로 분포화합니다.
상위 구간에 집중돼 있다면 광범위한 권한이 널리 부여되어 있다는 뜻입니다. 사용률 통계와 함께 보면 과도 부여가 드러납니다.
권한의 상태를 추정이 아니라 집계된 숫자로 확인하고, 각 항목에서 대상 목록으로 바로 이동합니다.
권한이 실제로 어디까지 미치는지, 한 장으로
사용자 → 역할 · 프로파일 → 하위 프로파일 → T-Code
사용자에게 부여된 프로파일이 어떤 하위 프로파일로 펼쳐지고, 최종적으로 어느 T-Code까지 이어지는지 확인합니다.
역할과 프로파일이 여러 단계로 상속될 때, 그 경로 전체를 따라가지 않아도 관계가 한눈에 드러납니다.
최고 권한 프로파일이 부여된 경우, 그것이 실제로 무엇을 포함하는지 구조로 확인해 소명 여부를 판단합니다.
특정 역할이나 T-Code에서 출발해, 그것을 가진 사용자가 누구인지 반대 방향으로도 추적합니다.
SAP 표준에서는 사용자 화면과 역할 화면, 프로파일 화면을 차례로 열어 구조를 확인해야 하며, 그 관계를 파악하려면 권한 체계에 대한 전문 지식이 필요합니다.
'이 사용자에게 어떤 역할이 있다'가 아니라, '그 역할이 실제로 무엇까지 열어 주는가'를 확인합니다.
역할 하나를 일곱 가지 관점으로 확인합니다.
시스템 · 대상 유형(Single Role · Composite Role · Profile 등) · 이름을 지정해 조회
역할 메뉴에 T-Code가 등록되어 있어도 대응하는 권한 객체가 없으면 실행되지 않고, 반대로 메뉴에 없어도 권한이 있으면 실행됩니다. 비교 탭이 이 어긋남을 드러냅니다.
역할의 권한이 프로파일로 생성·반영되어야 실제로 적용됩니다. 역할 쪽과 프로파일 쪽을 각각 확인해 반영 여부를 검증합니다.
프로파일 생성과 사용자 비교가 완료되지 않으면 변경이 사용자에게 적용되지 않습니다. 상태 표시로 그 여부를 확인합니다.
생성·변경 시점으로 오래도록 손대지 않은 역할을 식별해, 정리 대상 판단의 근거로 삼습니다.
Summary에서 집계된 '프로파일 생성 필요'·'사용자 비교 필요' 항목이 여기에서 개별 역할 단위로 확인됩니다. 전체 규모를 보고, 그 대상을 하나씩 검증하는 흐름입니다.
역할이 무엇을 열어 주는지, 그리고 의도한 대로 반영되어 있는지까지 확인합니다.